Süpermarketlere siber saldırılar akıllı cihaz güvenliği endişesini artırdı
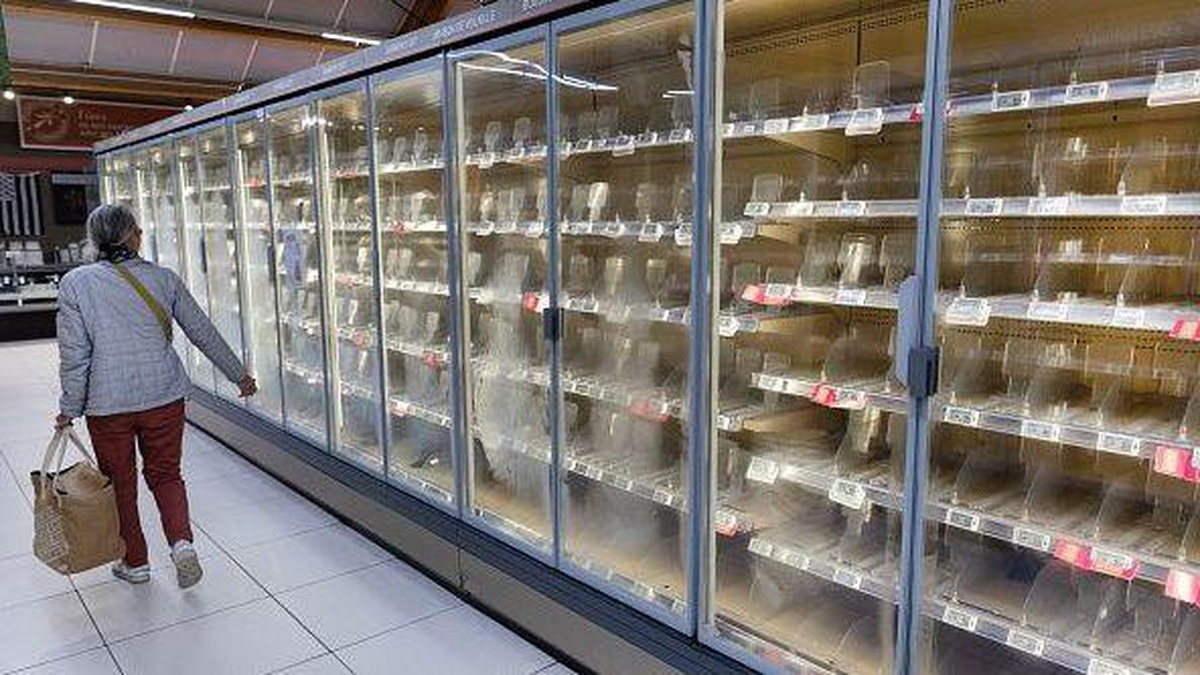
Avrupa'da marketlerde buzdolabı ve donduruculara yönelik siber saldırılar, internete bağlı cihazların güvenlik açıkları endişesini artırdı. Kasım'daki saldırılarda ev aletlerinin hedef alındığına dair kanıt yok; uzmanlar üreticilerden daha güvenli cihazlar istiyor.
Avrupa genelinde süpermarketlerde buzdolapları ve donduruculara yapılan siber saldırılar, internete bağlı donanımların güvenlik açıkları konusunda endişeleri artırdı. Akıllı cihazlar arasında buzdolapları, merkezi ısıtma sistemleri ve hatta çamaşır makineleri bile yer alabiliyor. İnternet bağlantısı cihazların uzaktan kontrol edilmesini kolaylaştıran bir unsur olsa da kötü niyetli kişiler tarafından istismar edilebilir.Ancak bu, siber saldırganların kolayca kontrolü ele geçirebileceği anlamına gelmiyor. Büyük markalar genellikle teknoloji güvenliği konusunda yoğun çalışmalar yürütüyor. Daha önce de bazı ev aletlerinde güvenlik açıkları tespit edilmişti. Araştırmacılar 20152te Samsung akıllı buzdolabındaki bir güvenlik açığı ile internet trafiğine nasıl sızılabildiğini göstermişti.Kasım'da süpermarketleri hedef alan siber saldırılarda ev aletlerinin hedef alındığına dair hiçbir kanıt yok.İngiltere Ulusal Siber Güvenlik Merkezi'nin (NCSC) eski CEO'su Ciaran Martin, üreticilerin akıllı cihazları daha güvenli hale getirmek için daha fazlasını yapmaları gerektiğini söylüyor.Martin, "Büyük teknoloji şirketlerinden daha güvenli cihaz ve ürünler sunmaları için daha fazlasını talep etmemiz gerekiyor" diyor.Tüketicilere cihazlarını güncel tutmalarını ve mümkün olan her yerde iki adımlı kimlik doğrulama uygulamalarını etkinleştirmelerini tavsiye ediyor: "Biliyorum zahmetli, ama sadece birkaç saniye sürüyor."Ne yapılabilir?İngiltere'de Nisan 2024'te yapılan bir yasal düzenlemeyle belirli akıllı cihazların üreticileri için şifre ve güvenlik güncellemesi gibi minimum siber güvenlik standartlarını karşılama zorunluluğu getirildi. NCSC ise süpermarketlerde yaşanan olayları anlamak için uluslararası ortaklar ve sektörle birlikte çalıştıklarını söylüyor. Kurum, saldırıların İngiltere'yi etkileyip etkilemediği konusunda bir bilgileri olmadığını belirtiyor.Ancak İngiltere Siber Savunma araştırmacıları, İngiltere'de halka açık internet üzerinden erişilebilen 800'den fazla soğutma ve bina kontrol arayüzü tespit etti. Bu arayüzlerin varlığı direkt olarak mutlaka siber saldırıya uğrayacakları anlamına gelmiyor. Ancak zayıf şifre veya yazılımdaki güvenlik açıklarını kullanan saldırganlara karşı savunmasız kalabileceklerini gösteriyor. İngiliz hükümeti daha önce süpermarketlere yönelik saldırıların ardından siber dayanıklılık konusunda önde gelen gıda perakendecileriyle görüşmeler gerçekleştirmişti.İngiliz Perakende Konsorsiyumu CEO'su Helen Dickinson, siber saldırıların perakendeciler için büyük bir endişe kaynağı olduğunu ve işletmelerin istihbarat paylaşımı ve savunmalarını güçlendirmek için NCSC ile birlikte çalıştığını söyledi.Mayıs 2025'te İngiltere'deki M&S ve Co-op süpermarket zincirleri siber korsanların saldırısının hedefi olduğunda, bazı market rafları boş kalmıştı. İngiltere genelinde müşteriler bu durumdan şikayet etmişlerdi. Siber güvenlik firması SentinelOne'da araştırmacı olan Tom Hegel, perakendecilerin daha net sorumluluk almaları gerektiğini söylüyor.Hegel, "Perakendecilerin cevaplaması gereken soru, sadece ekipmanı kimin tamir ettiği değil, o ekipmanın güvenliğinin kimde olduğudur" diyor.Hegel, internet bağlantısının günlük kullanımı daha kolay hale getirebileceğini, ancak güvenliğin de bu gelişmeye ayak uydurması gerektiğini vurguluyor: "Bir saldırgan bu kontrolleri çalıştırabildiği anda, buz çözme gibi işlevler zarar vermek için bir araca dönüşür."Bir ayarı değiştirmek yalnızca bilgisayar sistemini kesintiye uğratmakla kalmaz, fiziksel stokları da yok edebilir."Otomobiller, enerji santralleri ve su kaynakları risk altında mı?Ev dışında endüstriyel makine ve araçların uzaktan yönetimi için de internet bağlantısı teknolojisi kullanılıyor.Siber güvenlik uzmanı Ken Munro, araştırmacıların 2015'te internet bağlantılı bir eğlence sistemi üzerinden Jeep marka bir otomobile uzaktan saldırdıkları bir gösteriye dikkat çekerek, bunun araç güvenliğinde iyileştirmelere yol açtığını belirtiyor.Munro, "Neyse ki otomotiv sektörü bunun farkına vardı ve sorunu çözdü" diyor.Mobil bağlantılar ayrıca enerji santrallerindeki ve su şebekelerindeki teçhizatın izlenmesinde yaygın olarak kullanılıyor. Bu teknoloji, mühendislerin sistemleri uzaktan yönetmelerini sağlıyor. Munro, İngiltere'de kamu hizmetlerinin bu bağlantıların güvenliğini sağlama konusunda genel olarak başarılı olduğunu ancak standartların dünya genelinde farklılık gösterdiğini söylüyor..En büyük endişesi ise hala eski ve zayıf ekipmanlar kullanan, daha küçük ve yetersiz fonlanan kamu şirketleri. Zscaler'da siber güvenlik uzmanı olan Olivier Daloy, uygun koruma önlemleri alınmadığı takdirde otomobil üreticilerinden elektrik veya ulaşım altyapısına kadar internete bağlı "herhangi bir fabrika veya ekipmanın" benzer risklerle karşı karşıya kalabileceğini söylüyor.Orijinali İngilizce olan bu makalenin çevirisinde yapay zekadan yararlandık. Yayınlanmadan önce çeviriyi bir BBC gazetecisi kontrol etti. .
Yorumlar (0)
Yorum yapmak için giriş yapın
Henüz yorum yapılmamış. İlk yorumu siz yapın!